Menú

Mostrar Mensajes

Esta sección te permite ver todos los mensajes escritos por este usuario. Ten en cuenta que sólo puedes ver los mensajes escritos en zonas a las que tienes acceso en este momento.

Mostrar Mensajes Menú

Mensajes - P4nd3m0n1um

#1241
primero estas usando mal el compat-wireless-2012-02-15, tienes que usar el de tu kernel, osea el compat-wireless-3.0 en ubuntu 11.10.

Los drivers atheros ya vienen instalados, simplemente el único error es el channel -1.

y los madwifi tampoco son requeridos ya.

El Compat lo tenes que bajar de: http://wireless.kernel.org/en/users/Download/stable/

verificando tu kernel.
#1242
Cita de: ChimoC en 16 Febrero 2012, 10:21 AM
Buenas:

Le metemos una chincheta  ;)  ;-)

Un saludo y gracias por el trabajo

ChimoC

Gracias.

y para el que quiera hacerlo andar en wifiway deben tener instalado y/o pre-cargado los módulos:


  • Gambas2 (No el gambas2 que viene en wifiway, ese solo funciona con Alfatools).
  • Xterm (Supongo que viene en Wifiway).
  • Nautilus (No viene en Wifiway).
  • Reaver (Si o No, lo pueden instalar desde el programa si es la v1.0.7).
  • Firefox (Cualquiera)

En un rato les traigo algunos módulos.

Los Modulos desde aquí:
https://sourceforge.net/projects/wpscrackgui/files/SLAX/?
#1243
Cita de: namco04 en 14 Febrero 2012, 16:08 PM
Tengo otra pregunta sobre el reaver:

¿Hay alguna forma de que empieze la busqueda de el pin a partir del 6000xxxx,
lo digo porque un dia perdi lo que habia guardado en el 6000 y pico asi por lo menos ya tenia el 50%

--pin=XXXXXXXX

y podes especificar entre 4 o 8 dígitos para que empiece.

Cita de: Danistov en 14 Febrero 2012, 23:30 PM
cuando sale esto:

Sending identity response
Received identity request
Sending identity response
Received identity request
Sending identity response..

hay que esperar? o pararlo un rato y continuar despues...?

depende, todos los routers tienen WPS diferentes por mas que sea 1.0 o 2.0 estos tienen barios métodos de seguridad, te doy un ejemplo de uno que tengo yo, la MAC es C8:64:C7 si mal no recuerdo, es in violable, pueba 10 pines y se bloquea, tenes que esperar 24 hs hasta que sigue con otros 10. Muy pero muy feo. Por eso dije:

Cita de: P4nd3m0n1um en 13 Febrero 2012, 23:03 PM
Igual le falta pulido al Reaver, hace más de tres días que estoy crackeando... y va a 20% recién..

y sigo, hace ya 6 o 7 dias, les doy un ejemplo, crackear una WPA numérica de 8 digitos de longitud, tenes del 00000000 a 99999999, unas 100.000.000 key/s, un micro normal crackea a 256key/s tardarías un promedio de 4 días pero vos fíjate esto, el reaver, en mi caso prueba solamente 1 pin por minuto, osea prueba 5 pines y tiene que esperar 5 minutos... cuanto me falta...

igual reaver si es que no se dieron cuenta trabaja con una base de datos con pines que se saben que son usados, ejemplo el 12345670, es el primero que prueba. Que feo seria que empiece del 00000000 no llegas mas al 12345670 jeje al ritmo que va este router.
#1244
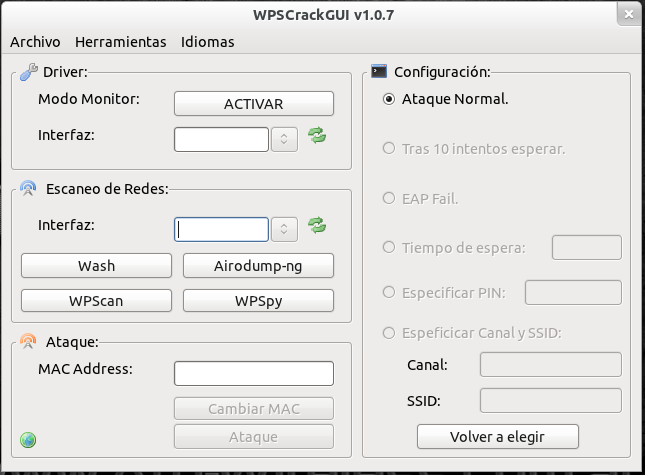
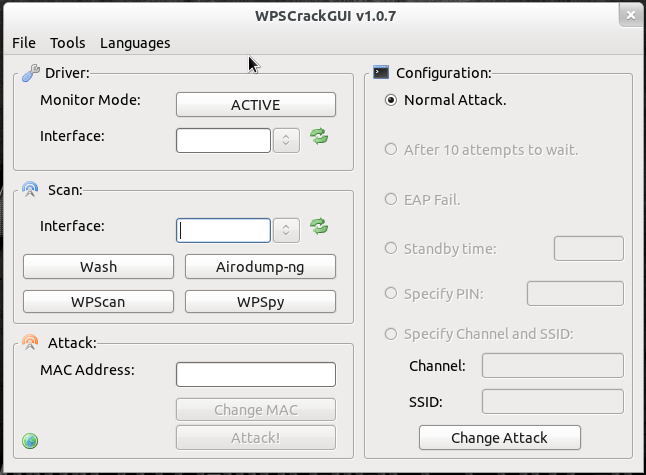
Nueva versión a pedido.


Soporte:
- AirUbuntu.
- Ubuntu.
- Debian.

Mejoras:
   * Agregado el Escaneo de redes por medio de Wash, WPScan, WPSpy.
   * Agregado el Ataque por especificación de PIN.
   * Abrir carpeta de archivos de sesión.
   * Traducción al Español y al Ingles.
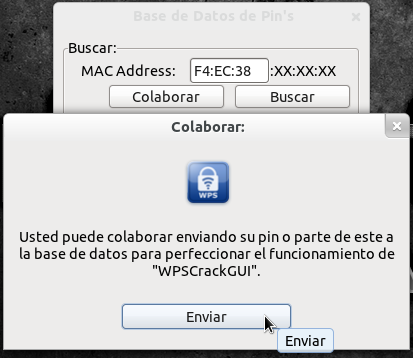
   * Opción de Aportar PIN para la base de datos (Completo o Parcial).
   * Solucionados errores en general.

#1245
Cita de: muik:_:095 en  5 Febrero 2012, 10:45 AM
saque la password de una red inalambrica, ahora que datos puedo sacar o ver de la red

ahora que tengo conexion a la red.

De antemano, thx.

bien se ha dicho que no se crackean redes ajenas,  :¬¬  viste google? de seguro que no.
#1246
Wireless en Windows / Re: conexion wep wifi
14 Febrero 2012, 04:19 AM
Cita de: jesusjunco en  5 Febrero 2012, 21:32 PM
no logro conectarme desde mi laptop via wifi(Realtek RTL8188CE Wireless LAN 802.11n PCI E NIC).antes si lo hacia,,ahora no puedo..tengo win7, si lo hago con otra laptop se conecta normal...

pues me decian mago...  :-(

fijate si no se te auto configuro la una ip, suele pasar eso, cambia drivers, actualizalos...
#1247
Cita de: robertous17 en  7 Febrero 2012, 05:52 AM
aumentar la intensidad

No puedes hacer eso.

Cita de: robertous17 en  7 Febrero 2012, 05:52 AM
lap toshiba satelite L455D con win 7 profesional

y que chipset tiene? mas fácil comprar una usb de 2w.
#1248
ambien tenemos otra forma que es utilizar a Crunch y CoWPAtty.

Crunch: es un programa que crea diccionarios, con letras, numeros y espacios. A Crunch lo podemos encontrar en la suite de BackTrack 4. (en la 5 creo q no esta)

CoWPAtty: simplemente es un programa que comienza a probar contraseñas de un diccionario.

simplemente lo que haremos es lo siguiente. tomaremos basicamente las funcion del Crunch y le seguiremos con el CoWPAtty para no tener que crear un diccionario que tenga mucho peso.

Código (bash) [Seleccionar]
crunch 10 10 ABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789 | pyrit -e Orange-x4ex -i - -o - passthrough | cowpatty -d - -r /root/WPA.cap-01.cap -s Orange-x4ex

#1249
Cita de: elsevi en 10 Febrero 2012, 22:20 PM
/pentest/passwords/jtr/john --stdout --incremental:all | aircrack-ng -b YYYY -w - /tmp/wpa2*.cap

primero: porque usas /pentest/passwords/jtr/john si esta instalado el john, directamente es John

formas de uso:

con diccionario
Código (bash) [Seleccionar]
john --stdout --wordlist=<diccionario> --rules | aircrack-ng –e <essid> -a 2 -w – <archivo.cap>

Generar variado:
Código (bash) [Seleccionar]
John  -incremental=all | aircrack-ng –e <essid> -a 2 -w – <archivo.cap>

#1250
y porq lo pones en windows...

jeje Microsoft Windows WifiWay edition..  :rolleyes: ;D